02.07.2025
Asana vs. Trello: Welches Projektmanagement-Tool ist besser?
Asana vs. Trello: Welches Projektmanagement-Tool ist besser? Wir vergleichen beide Tools im Projektmanagement. Welches Tool passt besser zu Ihren Zielen?
get started


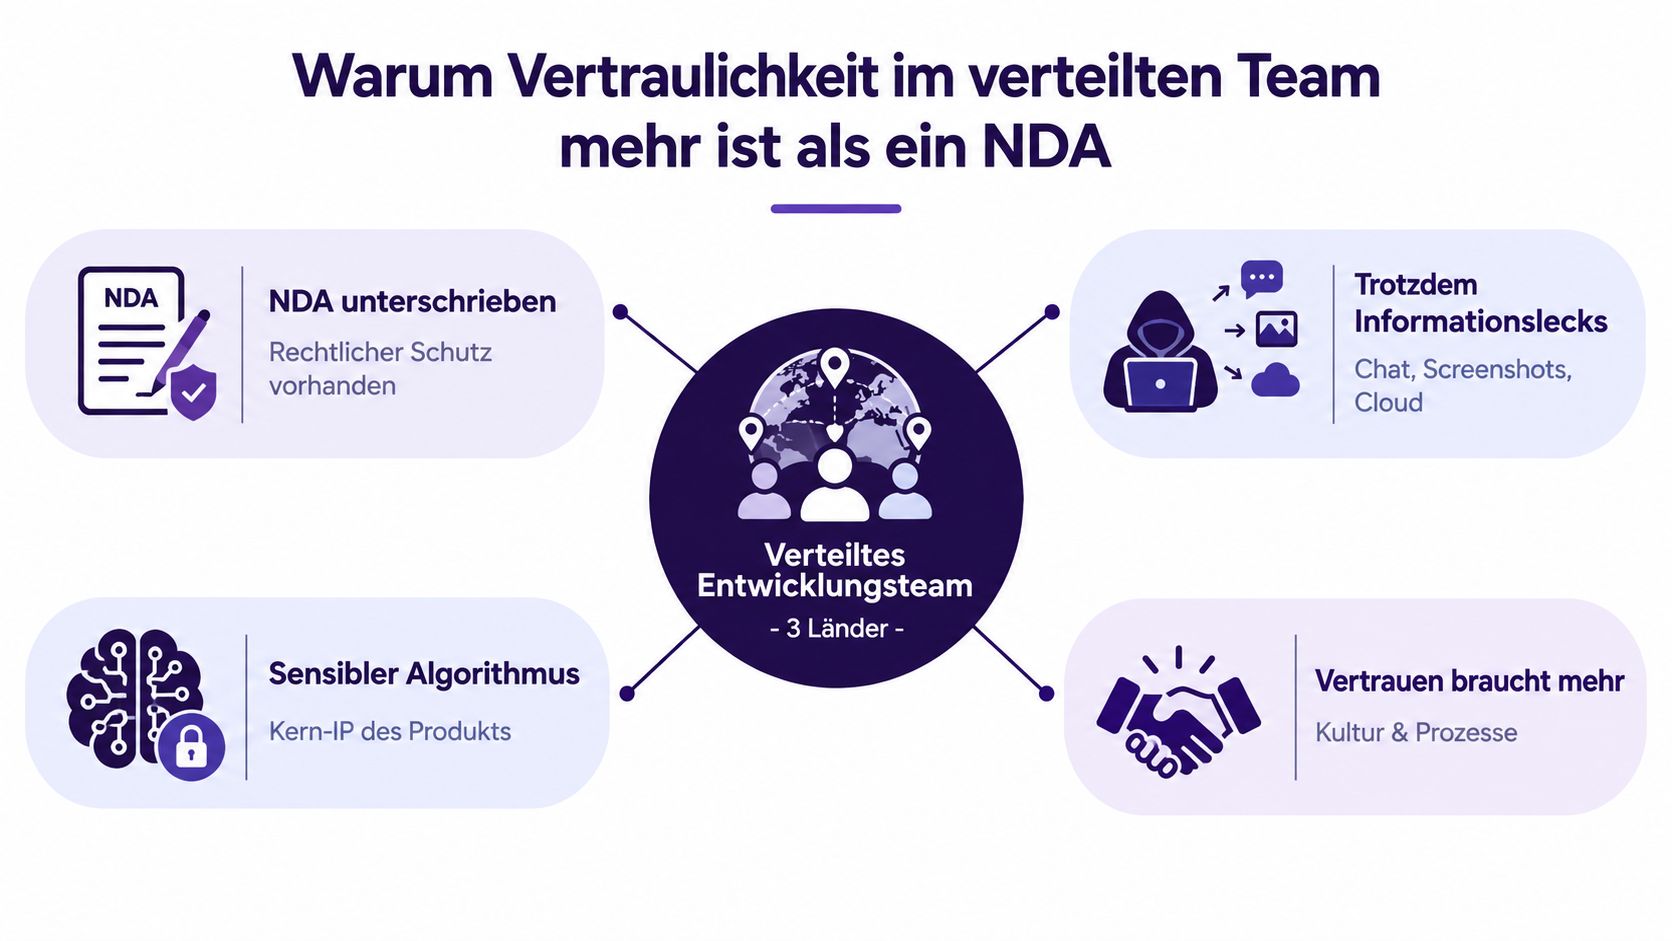
Ein verteiltes Entwicklungsteam arbeitet an einem sensiblen Algorithmus. Die meisten Beteiligten sitzen in unterschiedlichen Ländern, der NDA ist unterschrieben, die Zugänge sind eingerichtet. Dann tauchen Codefragmente in einem öffentlichen Repository auf. Niemand wollte den Code veröffentlichen, aber ein falsch konfiguriertes Repository, ein Screenshot im Chat oder ein KI-Tool hat gereicht.
Genau hier scheitert der klassische Ansatz zum Vertraulichkeit wahren. Ein Vertrag beschreibt Pflichten. Er verhindert aber keinen unbedachten Upload, keinen zu weit gefassten Cloud-Zugriff und keinen Prompt mit echtem Quellcode. CTOs und Engineering-Leads brauchen deshalb ein System, in dem Recht, Organisation, Technik und der gesamte Lebenszyklus eines Teammitglieds zusammenarbeiten.
Ein NDA ist wichtig. Es definiert, welche Informationen geheim bleiben müssen, wer sie nutzen darf und welche Folgen eine Verletzung haben kann. Als alleinige Schutzmassnahme ist es jedoch zu schwach, weil es erst nach dem Vorfall Wirkung entfaltet. Der Vertrag hilft bei der Einordnung und Durchsetzung, nicht bei der täglichen Entscheidung, ob ein Entwickler einen Datenbank-Dump in ein Ticket kopieren darf.
Drei Illusionen treten in verteilten Teams besonders häufig auf:
Recht definiert Schutzgegenstand, Pflichten, zulässige Nutzung und Haftung. Organisation übersetzt diese Regeln in Meetings, Code-Reviews, Tickets und Freigaben. Technik begrenzt Zugriffe, protokolliert Vorgänge und verhindert typische Fehlkonfigurationen. Lifecycle stellt sicher, dass Schutz nicht nur am ersten Arbeitstag, sondern auch beim Rollenwechsel und beim Offboarding funktioniert.
Ich empfehle jedem Team, Vertraulichkeit als wiederholbaren Betriebsprozess zu behandeln. Ein Entwickler muss nicht jedes Mal juristisch interpretieren, ob ein Artefakt sensibel ist. Die Datenklasse, der zulässige Speicherort und der Freigabeweg müssen bereits feststehen.
Auch ausserhalb der IT wird Vertrauen nicht durch Behauptungen, sondern durch nachvollziehbare Prozesse aufgebaut. Wer die kommunikative Seite dieses Themas vertiefen will, findet bei Glaubwürdigkeit in Social Media steigern einen ergänzenden Blick auf Vertrauen und Transparenz. Für technische Teams bleibt der nächste Schritt trotzdem eindeutig: Erst den rechtlichen Schutzgegenstand sauber bestimmen, dann Kontrollen darauf ausrichten.
Deutsche Teams sollten vier Rechtsbereiche auseinanderhalten. Sie überschneiden sich, ersetzen einander aber nicht.
Das BDSG ergänzt die DSGVO beim Umgang mit personenbezogenen Daten. Beschäftigte dürfen solche Daten nur im Rahmen ihrer Aufgaben und auf Weisung verarbeiten und müssen über die ihnen bekannt werdenden Daten Stillschweigen bewahren, wie die Übersicht zum Datengeheimnis erläutert. Bei Cloud-Anbietern oder externen Entwicklern braucht ihr zusätzlich eine passende Regelung zur Auftragsverarbeitung, wenn personenbezogene Daten verarbeitet werden.
Das Geschäftsgeheimnisgesetz schützt Informationen nur unter konkreten Voraussetzungen. Die Information darf nicht allgemein bekannt oder leicht zugänglich sein, muss wirtschaftlichen Wert haben und durch angemessene Geheimhaltungsmassnahmen geschützt werden. Diese Massnahmen müsst ihr im Streitfall darlegen können, wie das Geschäftsgeheimnisgesetz zeigt. Ein pauschaler Satz im NDA macht aus jeder internen Information noch kein Geschäftsgeheimnis.
| Rechtsinstrument | Anwendungsbereich | Typischer Use Case |
|---|---|---|
| BDSG und DSGVO | Personenbezogene Daten, Verarbeitung, Weisungen und Auftragsverarbeitung | Datenverarbeitungsvertrag mit einem Cloud-Anbieter oder internen Dienstleister |
| GeschGehG | Technische, geschäftliche und strategische Informationen mit wirtschaftlichem Wert | Klassifizierung von Quellcode, Roadmaps und nicht öffentlichen Algorithmen |
| § 203 StGB | Gesetzlich geschützte Geheimnisse bestimmter Berufsgruppen | Zusammenarbeit mit entsprechend verpflichteten Berufsgeheimnisträgern |
| § 273a ZPO | Schutz von Geschäftsgeheimnissen im Zivilprozess | Antrag auf Geheimhaltungsanordnungen bei einem Streit vor Gericht |
Seit dem 1. April 2025 schützt § 273a ZPO Geschäftsgeheimnisse im Zivilprozess nur dann, wenn die Informationen die gesetzliche Definition tatsächlich erfüllen. Das macht dokumentierte Schutzmassnahmen zu einer praktischen Voraussetzung, nicht zu juristischer Dekoration. Für die Einordnung aktueller Compliance-Anforderungen sollten Verantwortliche die konkreten Datenflüsse und Rollen im Unternehmen prüfen.
Ein einfacher NDA reicht, wenn ihr einem Partner einen klar abgegrenzten Einblick gebt, keine sensiblen Systeme geöffnet werden und die Informationen überschaubar bleiben. Ein qualifizierter Geheimhaltungsvertrag ist nötig, wenn Quellcode, Produktpläne, Kundendaten, Zugang zu Produktionssystemen oder Geschäftsgeheimnisse betroffen sind. Dann gehören präzise Datenklassen, Zweckbindung, erlaubte Empfänger, Rückgabe und Löschung, Subunternehmer, Audit-Rechte und eine angemessene Vertragsstrafe in die Vereinbarung.
Bei grenzüberschreitender Zusammenarbeit kommen anwendbares Recht, Gerichtsstand, Durchsetzbarkeit und lokale Arbeits- oder Datenschutzvorschriften hinzu. Deutsche Gerichte legen bei rein nationalen Sachverhalten die gesetzlichen Hürden konsequent an. Verlasst euch deshalb nicht auf die Annahme, dass ein Vertrag mit ausländischem Partner automatisch denselben praktischen Schutz bietet.
Technische Kontrollen müssen eine einfache Frage beantworten: Wer darf welche Information unter welchen Bedingungen sehen, ändern oder exportieren? Beginnt mit dem Need-to-know-Prinzip. Ein Entwickler braucht selten Zugriff auf sämtliche Repositories, Produktionsdaten und Kundensysteme.
Setzt rollenbasierte Zugriffskontrolle, kurz RBAC, ein und ergänzt sie durch kurzlebige Just-in-Time-Berechtigungen. Okta oder Azure AD können Identitäten zentral verwalten und über SCIM mit SaaS-Systemen synchronisieren. Wichtig ist nicht der Anbietername, sondern die automatische Deprovisionierung, eine nachvollziehbare Rollenlogik und eine regelmässige Überprüfung der Berechtigungen.
Daten sollten at rest mit AES-256 geschützt werden. Bindet die Schlüssel an ein HSM oder einen vergleichbar kontrollierten Schlüsseldienst, statt sie in Konfigurationsdateien oder Entwicklerkonten abzulegen. Für die Übertragung nutzt ihr TLS 1.3. Bei interner Service-Kommunikation bietet sich mTLS an, damit sich nicht nur der Kanal, sondern auch die beteiligten Dienste gegenseitig authentifizieren.
Verschlüsselung schützt nicht vor einem berechtigten, aber zu weit gefassten Zugriff. Deshalb müssen Datenbankrollen auf konkrete Tabellen, Aktionen und Umgebungen begrenzt sein. Produktionszugriffe gehören in einen kontrollierten Break-Glass-Prozess mit Begründung und Protokollierung.
Trennt Repositories nach Sensitivitätsstufe. Ein öffentliches Open-Source-Repository darf nicht dieselben Regeln wie ein firmeninternes Repository verwenden, und streng vertraulicher Code braucht zusätzliche Freigaben. Secrets gehören in HashiCorp Vault oder eine vergleichbare Lösung, nicht in Git, .env-Dateien oder Chatverläufe. Plant Secrets-Rotation fest ein und ersetzt kompromittierte Werte sofort.
Zentrales Logging leitet Zugriffs-, Export- und Administrationsereignisse in ein SIEM. Ein Audit-Trail muss zeigen, wer auf welches System zugegriffen und welche Änderung vorgenommen hat. Git-Secrets-Hooks und Code-Scanning erkennen viele versehentliche Commits, bevor sie in weitere Systeme repliziert werden.
| Sensitivitätsstufe | Zugriffskontrolle | Verschlüsselung | Logging |
|---|---|---|---|
| Öffentliches OSS | Öffentliche Leserechte, geschützte Maintainer-Rollen | TLS bei Übertragung, Repository-Schutz | Änderungen, Releases und Administratoren |
| Firmenintern | RBAC, SSO, MFA und Teamfreigaben | Verschlüsselung at rest und in transit | Zugriffe, Freigaben und Exporte |
| Streng vertraulich | Need-to-know, Just-in-Time und Vier-Augen-Freigabe | AES-256, HSM-gebundene Schlüssel, TLS 1.3 und bei Bedarf mTLS | SIEM, unveränderbare Protokolle und Alarmierung |
Für verteilte Teams gehört auch der sichere Netzwerkzugang zur Basisausstattung. Die technische Umsetzung von VPN im Homeoffice sollte mit SSO, Geräteprüfung und klaren Zugriffsgrenzen verbunden werden, nicht als isolierte Einzelmassnahme bestehen.
Testet technische Kontrollen monatlich. Prüft dabei nicht nur, ob ein Tool aktiv ist, sondern ob ein entfernter Nutzer wirklich keinen Zugriff mehr hat, ob Rotation funktioniert und ob Alarme bearbeitet werden. Beauftragt mindestens jährlich einen Penetrationstest und verfolgt jede kritische Feststellung bis zur verifizierten Behebung.
Praktische Regel: Wenn niemand innerhalb kurzer Zeit erklären kann, wer einen sensiblen Zugriff genehmigt hat, ist der Prozess nicht belastbar.
Vertraulichkeit wird im Alltag entschieden, nicht in der Richtlinie. Ein Entwicklerteam kann die beste Identitätsplattform betreiben und trotzdem im Sprint-Call einen Kundendatensatz teilen. Deshalb braucht jede wiederkehrende Arbeitssituation eine klare Standardregel.
In Meetings gehören vertrauliche Themen in geschützte Räume. Prüft vor der Bildschirmfreigabe, welche Tabs, Benachrichtigungen und lokalen Dateien sichtbar sind. Im Coworking-Space darf ein Architekturdiagramm nicht auf einem für andere Personen einsehbaren Monitor stehen. Aufzeichnungen werden nur erstellt, wenn Zweck, Zugriff und Aufbewahrung geklärt sind.
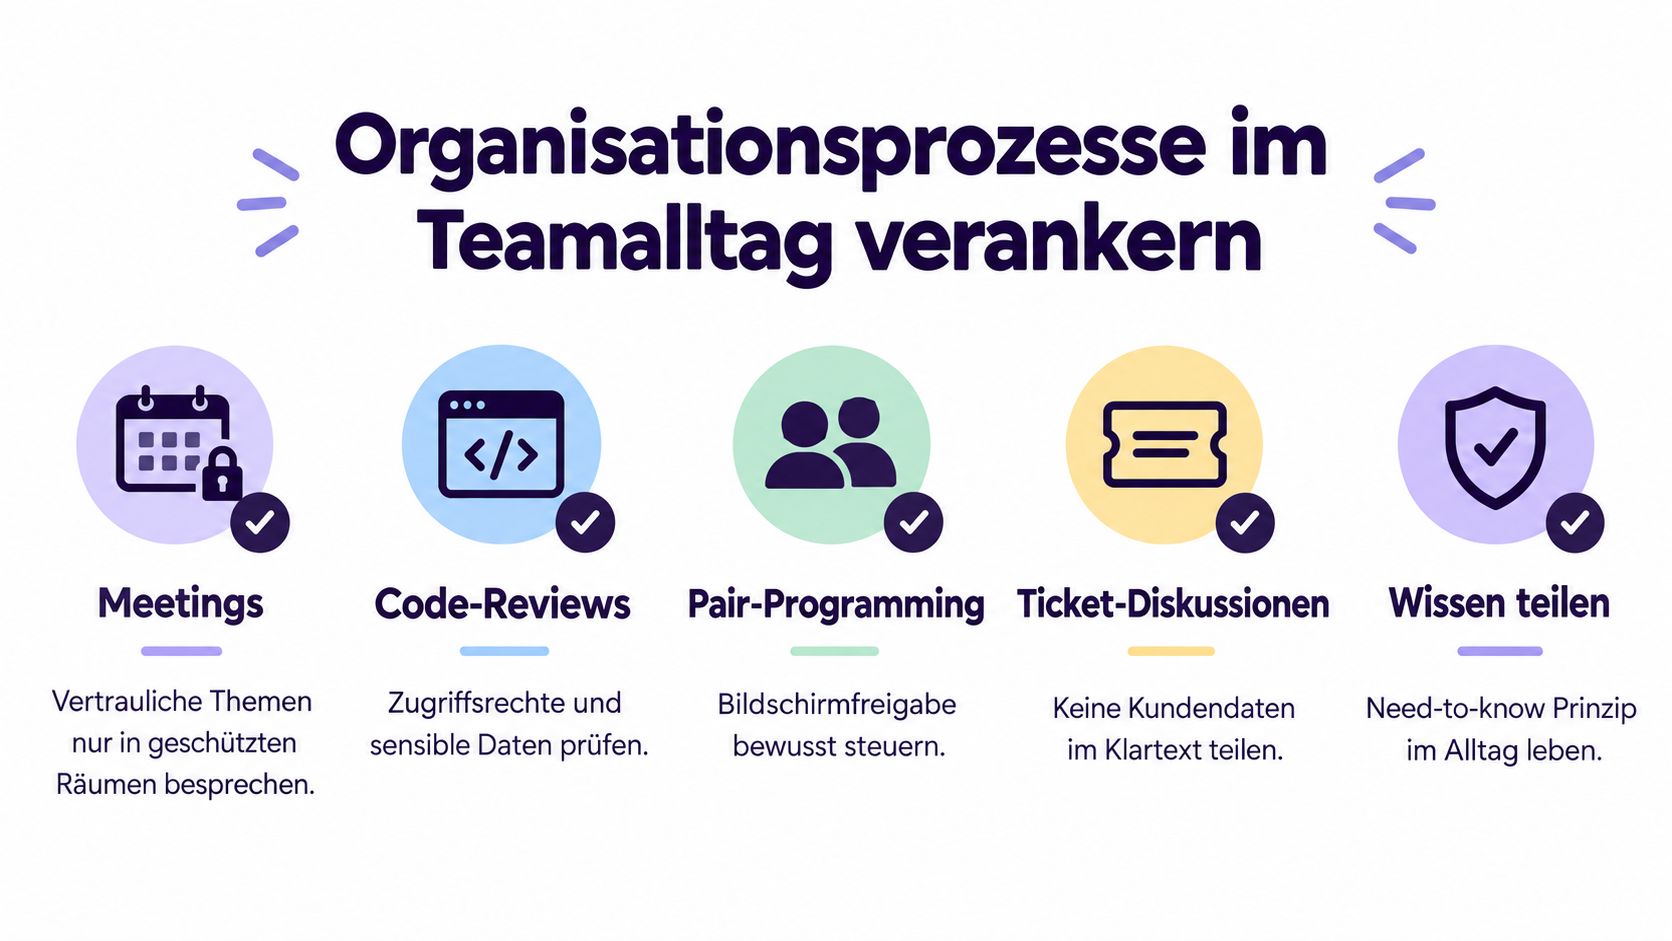
Bei Pull-Requests gilt Need-to-know auch für Reviewer. Ein Entwickler muss nicht automatisch alle sicherheitskritischen Module sehen, nur weil er an einer angrenzenden Funktion arbeitet. Repository-Sichtbarkeit, Branch-Protection-Rules und verpflichtende Reviews sollten den Prozess technisch erzwingen.
Tickets dürfen keine personenbezogenen Kundendaten, Zugangsdaten oder vollständigen Datenbank-Dumps enthalten. Nutzt pseudonymisierte oder eigens erzeugte Testdatensätze. Zugangsdaten werden ausschliesslich über ein Secret-Management-Tool wie HashiCorp Vault geteilt, nie über Ticket-Kommentare oder Direktnachrichten.
Am Sprintanfang reichen wenige Minuten für ein Vertraulichkeits-Briefing. Nennt die sensiblen Datenklassen des Sprints, erinnert an erlaubte Speicherorte und markiert neue Risiken, etwa einen externen Dienst oder einen Freelancer. Diese Routine wirkt, weil sie konkrete Entscheidungen vorwegnimmt.
Vertraulichkeit darf nicht vom aufmerksamsten Teammitglied abhängen. Sie muss auch an einem hektischen Release-Tag funktionieren.
Der Eintritt und der Austritt eines Teammitglieds sind die stärksten Hebelpunkte für Zugriffskontrolle. Beim Onboarding braucht niemand am ersten Tag Vollzugriff. Vergebt Berechtigungen schrittweise, abhängig von Rolle, Projekt und tatsächlicher Aufgabe.
Ein sauberer Prozess weist jedem Schritt einen Owner, ein System und einen Nachweis zu. Die Sicherheitsrichtlinie wird nicht nur verschickt, sondern dokumentiert erklärt. Für produktive Systeme gilt MFA ohne Ausnahme. Gehärtete Endgeräte werden über MDM verwaltet, bevor sie auf interne Ressourcen zugreifen.
| Schritt | Verantwortlich | Tool/System | Frist | Nachweis |
|---|---|---|---|---|
| NDA und Vertraulichkeitsvereinbarung prüfen | People Operations und Legal | Vertragsverwaltung | Vor Zugriffsfreigabe | Signierter Vertrag |
| Sicherheitsrichtlinie einweisen | Security Owner | Security-Awareness-Plattform | Beim Start | Teilnahmeprotokoll |
| Minimale Rollen vergeben | Engineering Manager | SSO, RBAC und SCIM | Zum Start, danach stufenweise | Genehmigter Zugriff |
| Gerät härten und registrieren | IT | MDM und Endpoint-Security | Vor Systemzugriff | Geräte- und Compliance-Status |
| MFA aktivieren | IT und Nutzer | SSO-Anbieter | Vor produktiver Nutzung | MFA-Status |
| Security Awareness abschliessen | Security Owner | Trainingssystem | Im Onboarding | Zertifikat oder Protokoll |
| Zugänge sperren und Tokens rotieren | IT und Engineering | SSO, Git, Vault und Cloud | Spätestens innerhalb von 24 Stunden nach Austritt | Offboarding-Ticket |
| Geräte und Datenträger zurücknehmen | IT | Asset-Management | Zum Austritt | Übergabeprotokoll |
| Aktivitäten auditieren | Security Owner | SIEM, Git und Cloud-Logs | Nach Sperrung | Auditbericht |
| Letzte Vertraulichkeitsunterweisung | People Operations | Austrittsprozess | Beim Abschluss | Bestätigung |
Die vollständige Checkliste für Remote-Onboarding sollte um eure konkreten Systeme ergänzt werden. Ein Offboarding-Ticket ohne Owner ist kein Prozess. Es ist eine Aufgabenliste, die bei Stress liegen bleibt.
Plant die Sperrung von SSO-, Git-, Cloud- und VPN-Zugängen spätestens innerhalb von 24 Stunden. Rotiert persönliche Tokens und gemeinsam genutzte Secrets, wenn eine Kenntnis oder Nutzung nicht sicher ausgeschlossen werden kann. Lasst verschlüsselte Datenträger zurückgeben und prüft Repository- sowie Cloud-Aktivitäten auf ungewöhnliche Exporte.
Zum Abschluss bestätigt eine verantwortliche Person die Rückgabe, die Sperrung und die Dokumentation. Die letzte Vertraulichkeitsunterweisung erinnert daran, dass Pflichten nicht mit dem Ende der Zusammenarbeit verschwinden. Dieser Nachweis ist organisatorisch ebenso wichtig wie der Vertrag selbst.
KI-Coding-Tools verändern die Datenflusslogik. Bei GitHub Copilot, ChatGPT oder Claude kann ein Teammitglied Quellcode, Fehlermeldungen, Architekturdetails oder interne Prompts an einen externen Dienst übertragen. Ein NDA zwischen Auftraggeber und Entwickler verhindert diesen Transfer nicht, wenn die konkrete Nutzung nicht geregelt und technisch begrenzt ist.
Meine Grundregel ist schlicht: Produktivdaten gehören nicht in ein Prompt-Feld. Das gilt für Tokens, personenbezogene Daten, Kundennummern, interne Schlüssel und nicht veröffentlichte Geschäftslogik. Code-Snippets werden vor dem Teilen anonymisiert und auf das kleinste notwendige Beispiel reduziert.
Definiert Datenklassen, bevor ihr KI-Tools freigebt:
Bevorzugt Tenant- oder Self-Hosted-Lösungen, wenn ihr Kontrolle über Logs, Telemetrie und Aufbewahrung braucht. Dokumentiert, welche Daten der Anbieter verarbeitet, wer Administratorrechte besitzt und wie Löschung überprüft wird. Für jeden Dienst muss ein Owner feststehen.
Externe Entwickler und Offshore-Teams brauchen dieselbe technische Disziplin. Verträge sollten Vertraulichkeit, IP-Übertragung, Subunternehmer, Audit-Rechte und Rückgabe- oder Löschpflichten abdecken. Isolierte Workspaces, zeitbegrenzte Zugänge und getrennte Entwicklungsumgebungen reduzieren den möglichen Schaden bei einem kompromittierten Account.
Der Code-Review sollte zweistufig sein. Zuerst prüft der verantwortliche Entwickler die Funktionalität und mögliche Geheimnisse. Danach kontrolliert ein internes Teammitglied Datenflüsse, Abhängigkeiten und die Einhaltung der Schutzklasse. Externe Mitarbeitende müssen nicht misstrauisch behandelt werden. Sie brauchen Grenzen, die nicht von persönlichem Vertrauen abhängen.
PandaNerds vermittelt geprüfte Senior-Entwickler, die sich in bestehende Teams integrieren lassen. Für CTOs bleibt entscheidend, auch bei solcher Verstärkung Rollen, Zugänge, Repository-Sichtbarkeit und Review-Verantwortung selbst zu definieren.
PandaNerds unterstützt Unternehmen beim Aufbau und der Erweiterung verteilter Softwareteams mit sorgfältig ausgewählten Senior-Entwicklern, die in bestehende Prozesse integriert werden können. Wenn ihr Vertraulichkeit technisch und organisatorisch absichern und gleichzeitig Entwicklungskapazität flexibel erweitern wollt, besucht PandaNerds und besprecht euren konkreten Bedarf.