02.07.2025
Asana vs. Trello: Welches Projektmanagement-Tool ist besser?
Asana vs. Trello: Welches Projektmanagement-Tool ist besser? Wir vergleichen beide Tools im Projektmanagement. Welches Tool passt besser zu Ihren Zielen?
get started


Ihr Support meldet einen Fehler in Version 2.4, die Pipeline enthält drei Images mit derselben Kennung, und ein Kunde kann das empfohlene Update nicht installieren. Entwicklung und Betrieb sprechen scheinbar über dieselbe Version, meinen aber unterschiedliche Zustände. Jetzt müssen Sie nicht nur den Fehler finden, sondern zunächst klären, was tatsächlich ausgeliefert wurde.
Versionsnummerierung, im Englischen Version Numbering, ist ein Kompatibilitäts- und Nachweisvertrag. Die öffentliche Nummer muss verständlich machen, welche Änderungen Verbraucher erwarten dürfen. Ihre technische Zuordnung muss außerdem belegen, welcher Quellcode, welches Datenmodell und welches Binärartefakt zu dieser Freigabe gehören.
SemVer, CalVer und Build-Metadaten im Vergleich
| Strategie | Schema | Signal | Passt wenn | Ungeeignet wenn |
|---|---|---|---|---|
| SemVer | X.Y.Z, optional -rc.N | Kompatibilität | Bibliotheken, REST- und SDK-Verträge | Reine Datumsreleases ohne API-Vertrag |
| Calendar Versioning | Jahr.Monat.Patch | Release-Zeitpunkt | Plattformen, Betriebssysteme, monatliche Produktzüge | Consumer automatische Minor-Ranges brauchen |
| Build-Metadaten | Öffentliche Version plus +build.Kennung | Eindeutiges Artefakt bei verbindlicher Zuordnung | Jeder CI-Lauf und jedes Image zugeordnet werden muss | Als einzige Kundenkommunikation |
Die entscheidenden Fragen lauten: Darf ein abhängiges System das Release ohne Anpassung übernehmen? Und führt dieselbe Kennung immer zum selben Artefakt? Keine der Strategien beantwortet beides allein. SemVer beschreibt Kompatibilität, CalVer den zeitlichen Release-Zug, und Build-Metadaten ergänzen die technische Identität.
Bei einer Bibliothek kann beispielsweise 1.4.2 durch einen kompatiblen Fix zu 1.4.3 werden. Eine optionale Route führt im selben Szenario zu 1.5.0, ein entferntes öffentliches Feld zu 2.0.0. Schädlich wird SemVer, wenn das Team diese Signale nur dekorativ verwendet und Verbraucher trotzdem jeden kleinen Versionssprung manuell untersuchen müssen.
Ein CalVer-Release hilft dagegen einem Plattformkunden, seinen installierten Stand einem Wartungsfenster zuzuordnen. Es schadet, wenn ein SDK-Verbraucher aus dem Datum auf kompatible Schnittstellen schließen soll. Der Zeitpunkt einer Veröffentlichung sagt nichts über die Folgen eines Updates aus.
Build-Metadaten sind ebenfalls kein Ersatz für eine öffentliche Strategie. Eine lange Commit-Kennung hilft dem Betrieb beim Zuordnen eines Images, beantwortet dem Kunden aber nicht, ob eine Migration erforderlich ist.
Wählen Sie Ihre öffentliche Strategie anhand der Systeme und Menschen, die damit arbeiten:
Ein Release-Kandidat wie 2.4.0-rc.1 ist dabei eine Vorabversion und liegt vor der stabilen Veröffentlichung. Nehmen Sie solche Kandidaten nur ausdrücklich und kontrolliert in Testabhängigkeiten auf, nicht beiläufig in Produktionsabhängigkeiten.
Entscheidungsregel: Wählen Sie genau eine öffentliche Nummerierungsstrategie. Ergänzende Kennungen beschreiben Build und Schema, sie konkurrieren nicht um die Bedeutung der Kundenversion.
Berücksichtigen Sie auch den Beschaffungskontext. Wer etwa Handwerkersoftware für kleine Betriebe vergleichen möchte, benötigt verständliche Angaben zu Updatefähigkeit, Schnittstellen und Wartung, keine internen Pipeline-Kürzel. Für solche Anwender sollten Release Notes übersetzen, was die Nummer für ihren Betrieb bedeutet.
Halten Sie die Wahl schriftlich fest. Sobald Support, Produktmanagement und Engineering unterschiedliche Bedeutungen verwenden, verlieren Sie den Nutzen einer gemeinsamen Kennung.
Reguläre semantische Versionen bestehen aus Major, Minor und Patch im Schema X.Y.Z. Die Spezifikation zu Semantic Versioning verlangt nichtnegative Ganzzahlen ohne führende Nullen und einen numerischen Vergleich: 2.1.1 liegt nach 2.1.0, aber vor 2.2.0.
Die mechanische Regel ist eindeutig: Ein kompatibler Fix erhöht Patch. Eine kompatible Funktion erhöht Minor und setzt Patch zurück; ein inkompatibler Eingriff erhöht Major und setzt Minor sowie Patch zurück. Schwieriger ist die fachliche Frage, ob Ihre Änderung wirklich kompatibel ist.
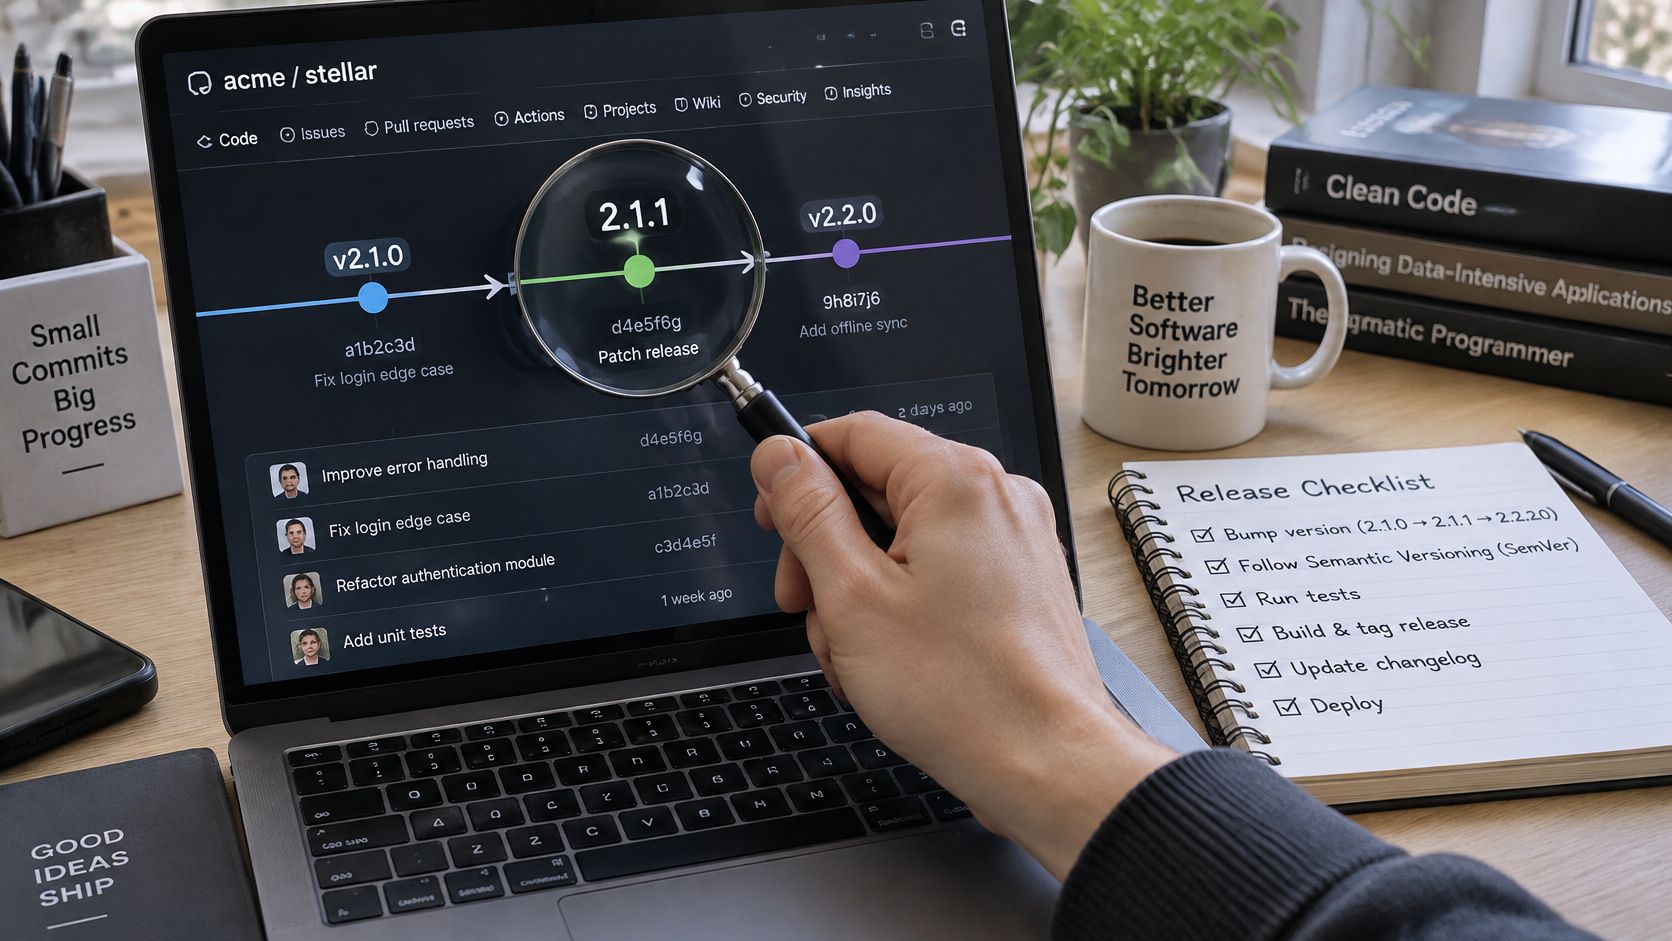
Nehmen Sie als Beispiel eine Bestell-API mit dem öffentlichen Feld customerReference. Ein Verbraucher speichert diesen Wert als Text und erwartet, dass er bei jeder Bestellung vorhanden ist. Prüfen Sie jede geplante Änderung in dieser Reihenfolge:
customerReference um, müssen bestehende Verbraucher ihren Code ändern. Auch eine engere Validierung ist ein Bruch, wenn bisher gültige Anfragen anschließend abgewiesen werden.2.4.0-rc.1 gegen Anbieter- und Verbrauchertests. Geben Sie erst nach erfolgreicher Prüfung die stabile Version 2.4.0 frei.Wichtig ist die dokumentierte Zusage, nicht allein die Absicht des Entwicklers. Wenn ein vermeintlich fehlerhaftes Verhalten öffentlich zugesichert war, kann seine Korrektur trotzdem eine Migration erfordern.
Die npm-Dokumentation zur semantischen Versionierung empfiehlt für veröffentlichte Pakete den Start bei 1.0.0: Ein kompatibler Fix führt zu 1.0.1, eine kompatible Funktion zu 1.1.0, ein Bruch zu 2.0.0. Dort beschreiben 1.0.x und ~1.0.4 Patch-Bereiche, während ^1.0.4 auch spätere Minor-Versionen innerhalb der Major-Version akzeptiert.
Ein irrtümliches Minor-Release kann deshalb automatisch bei Verbrauchern landen, obwohl deren Anwendung angepasst werden müsste. Das Problem liegt dann nicht im Paketmanager, sondern in Ihrem falschen Kompatibilitätssignal.
Dieselbe öffentliche Nummer darf nicht zwei Schema-Stände meinen.
Vorabkennungen benötigen ebenfalls eine klare Konvention. Bei entsprechend benannten Kandidaten gilt die Reihenfolge alpha, beta, rc, anschließend die stabile Version. Das ist jedoch keine automatische Qualitätsbewertung: Ihr Team muss definieren, welche Tests und Freigaben hinter jeder Stufe stehen.
Release Notes sollten schließlich nicht nur Änderungen aufzählen. Nennen Sie die erforderlichen Migrationsschritte, bekannte Einschränkungen und das letzte unterstützte Minor-Release. So können Verbraucher ihre Updateentscheidung treffen, ohne aus Commit-Nachrichten einen eigenen Migrationsleitfaden zusammenzustellen.
Ein monatlicher Plattformzug könnte beispielsweise 2026.03.0 heißen und kompatible Korrekturen als 2026.03.1 und 2026.03.2 erhalten. Das ist ein hypothetisches CalVer-Schema, keine Aussage über ein konkretes Produkt. Kunden erkennen den vorgesehenen Monatsstand, aber nicht, ob ein bestimmtes Client-Feld weiterhin existiert.
CalVer ist ein Zeitvertrag, kein Kompatibilitätsversprechen. Wenn Ihre Plattform öffentliche Schnittstellen anbietet, ergänzen Sie deshalb eine Kompatibilitätsnotiz und einen referenzierten Schema-Stand. Die Produktnummer und die Vertragsversion dürfen unterschiedliche Aufgaben erfüllen, solange ihre Zuordnung verbindlich dokumentiert ist.
Build-Metadaten lösen ein anderes Problem. In einem hypothetischen Release könnten 2026.03.1+sha.a1b2c3d oder 2.4.1+build.1847 einen konkreten Build kennzeichnen. Bei SemVer verändern Angaben nach dem Pluszeichen nicht die Rangfolge der öffentlichen Version.
Daraus folgt eine wichtige Grenze: Unterschiedliche Metadaten bedeuten nicht automatisch ein neueres Release. Verwenden Sie sie zur Zuordnung, nicht als versteckten Updatezähler. Ein Artefakt-Hash prüft zusätzlich, ob tatsächlich dieselben Bytes vorliegen.
Nicht jedes Zielsystem übernimmt dieselbe Schreibweise unverändert. Verknüpfen Sie daher Container-Image, Helm-Chart und Softwarestückliste über ein Release-Manifest, statt überall blind dieselbe Zeichenkette einzusetzen. Falls ein Paketformat bestimmte Zeichen nicht erlaubt, braucht es eine dokumentierte Abbildung auf die gemeinsame Release-ID.
Die Versionsübersicht von Octopus Deploy beschreibt für Maven ein anderes Modell mit Major, Minor, Patch, Build-Nummer und Qualifier sowie der folgenden Qualifier-Reihenfolge. Übertragen Sie diese Sortierung nicht ungeprüft auf npm, NuGet oder streng semantisch versionierte Pakete.
Maven-Qualifier und ihre Rangfolge
| Qualifier | Platz in der Reihenfolge | Schreibweise | Release-Bedeutung |
|---|---|---|---|
| alpha / a | 1, früheste | a1 | Instabile Vorschau |
| beta / b | 2 | b1 | Funktionsvorschau |
| milestone / m | 3 | m1 | Zwischenstand |
| rc / cr | 4 | rc1 | Release-Kandidat |
| snapshot | 5 | snapshot | Beweglicher Entwicklungsstand, kein releasefähiger Tag |
| leer / ga / final | 6 | 1.0 ohne Qualifier | Stabiles Release |
| sp | 7 | sp1 | Service Pack nach Final |
Die Rangfolge beschreibt die Sortierung von Maven-Artefakten, nicht deren Eignung für Ihre Produktion. Gerade SNAPSHOT sollte in Ihrer Richtlinie einen beweglichen Entwicklungsstand bezeichnen und keine unveränderliche Freigabe ersetzen.
Definieren Sie getrennt, was Menschen sehen, was der Paketmanager vergleicht und was der Betrieb ausrollt. Die öffentliche Nummer beschreibt den Produktstand, die unveränderliche Build-ID samt Hash das Artefakt und der Schema-Migrationsstand die Datenstruktur.
Lassen Sie das Zielökosystem die Sortierung vorgeben. Wer ein Maven-Paket veröffentlicht, muss dessen Vergleichsregeln testen; wer eine SemVer-Bibliothek bereitstellt, muss deren Parser und Abhängigkeitsauflösung berücksichtigen. Eine optisch ähnliche Nummer garantiert keine identische technische Bedeutung.
Ihr Team stellt ein öffentliches Datenfeld von Text auf Zahl um und bezeichnet die Änderung als Patch. Bestehende Clients senden jedoch weiterhin Zeichenketten oder erwarten sie in Antworten. Die Anwendung startet möglicherweise fehlerfrei, der Datenvertrag ist trotzdem gebrochen.
Nicht jede Feldänderung benötigt eine neue öffentliche API-Version. Entscheidend ist, ob bestehende Verbraucher nach der Änderung weiterhin korrekt arbeiten können. Eine zusätzliche Beschreibung ist anders zu behandeln als ein engerer Wertebereich, eine geänderte Einheit oder ein entfernter Fachbegriff.
Die Plattform Industrie 4.0 zur semantischen Interoperabilität empfiehlt definierte Versionierungsregeln für Eigenschaften sowie Änderungsmetadaten, die veraltete oder ersetzte Begriffe erkennbar machen. Damit können abhängige Systeme Konflikte erkennen, warnen oder sich gezielt anpassen.
Für Ihr Engineering bedeutet das: Halten Sie eine stabile Vertragsversion, eine fachliche Schema-Version und ein maschinenlesbares Änderungsprotokoll zusammen. Consumer-Contract-Tests prüfen dabei konkrete Erwartungen der Verbraucher, nicht nur die technische Gültigkeit Ihrer eigenen API.
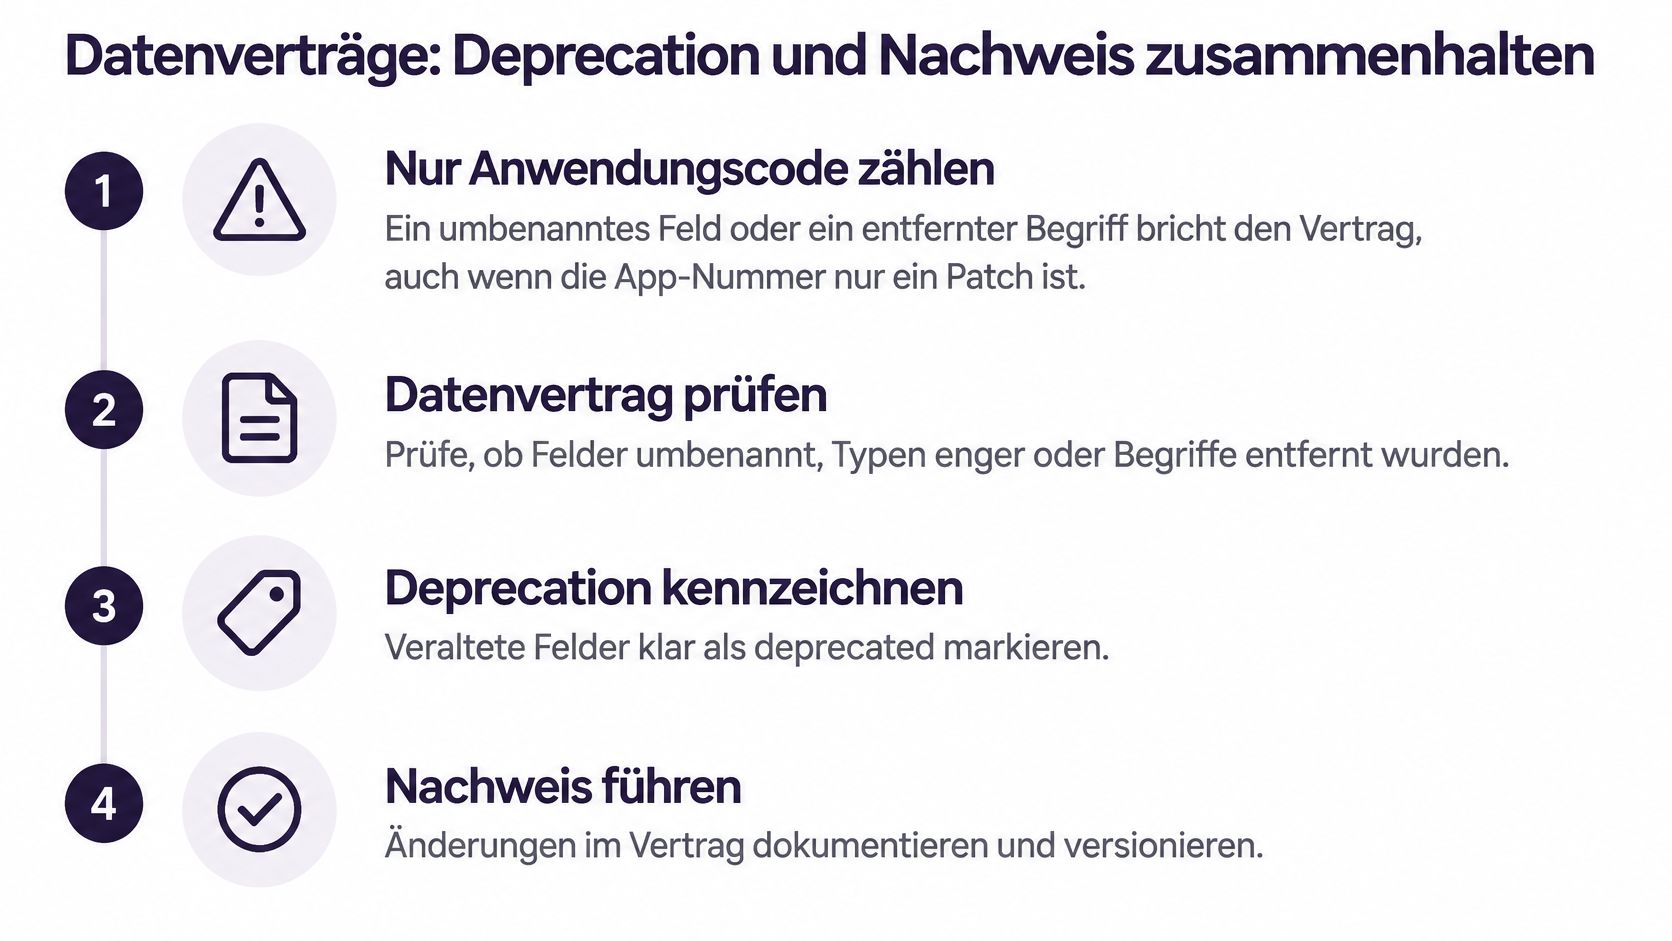
Eine praktikable Deprecation-Regel enthält folgende Verantwortlichkeiten:
Als interne Regel könnten Sie beispielsweise eine Übergangsphase über zwei Minor-Stände vorsehen. Das ist keine allgemeingültige Frist: Bei selten aktualisierten Clients benötigen Sie gegebenenfalls länger, bei einer kritischen Sicherheitslücke eine begründete Ausnahme.
Mehr parallele Versionen schaffen nicht automatisch mehr Stabilität. Jede zusätzlich unterstützte Variante braucht eigene Tests, Betriebsregeln und einen verantwortlichen Ansprechpartner.
Behandeln Sie solche Übergänge als Bestandteil der Wartung von Software, nicht als einmalige Aufräumaktion. Sonst bleiben veraltete Felder dauerhaft bestehen, weil niemand ihre tatsächlichen Nutzer kennt.
Bei regulierten Produkten umfasst der Nachweis mehr als ausführbaren Code. Der DiGA-Leitfaden des BfArM verlangt eindeutig angegebene Fassungen von Studienprotokoll und statistischem Analyseplan zum Studienstart sowie bei mehreren Fassungen Angaben zu Änderungen und eine tabellarische Änderungshistorie.
Daraus lässt sich eine Engineering-Architektur ableiten: Eine unveränderliche Release-ID referenziert Quellcode, API-Vertrag, Modell, relevante Dokumentfassungen und ausgelieferte Binärdateien. Diese Architektur ist eine Umsetzungsempfehlung, keine pauschale regulatorische Vorgabe für jede Software.
Dokumentieren Sie außerdem, welche Fassung zum fachlichen Entscheidungszeitpunkt gültig war. Ein später aktualisiertes Dokument darf den damaligen Nachweis nicht überschreiben.
Strengere Zuordnung kostet zunächst Abstimmungszeit. Sie ermöglicht aber, einen Produktstand fachlich und technisch zu erklären. Produktverantwortliche entscheiden über Zusagen und Abschaltfristen, Engineering liefert den überprüfbaren Zusammenhang zwischen Vertrag und Auslieferung.
Eine Pipeline sollte nicht lediglich eine Zahl hochzählen. Sie muss einen Freigabeweg ausführen, den eine unabhängige Person mit denselben versionierten Eingaben wiederholen kann. Die zentrale Prüfung lautet: Ergibt derselbe freigegebene Stand dasselbe Artefakt?
Die BSI TR-03185 bildet den Sicherheitsrahmen für nachvollziehbare Änderungen, reproduzierbare Builds, Reversibilität und die Einbindung der Versionsverwaltung ins Datensicherungskonzept. Der folgende Ablauf übersetzt diese Anforderungen in eine konkrete Freigabepraxis.
fix, feat und inkompatible Änderungen. Eine prüfende Person bestätigt die Einordnung, weil ein Präfix allein keine fachliche Kompatibilität beweist.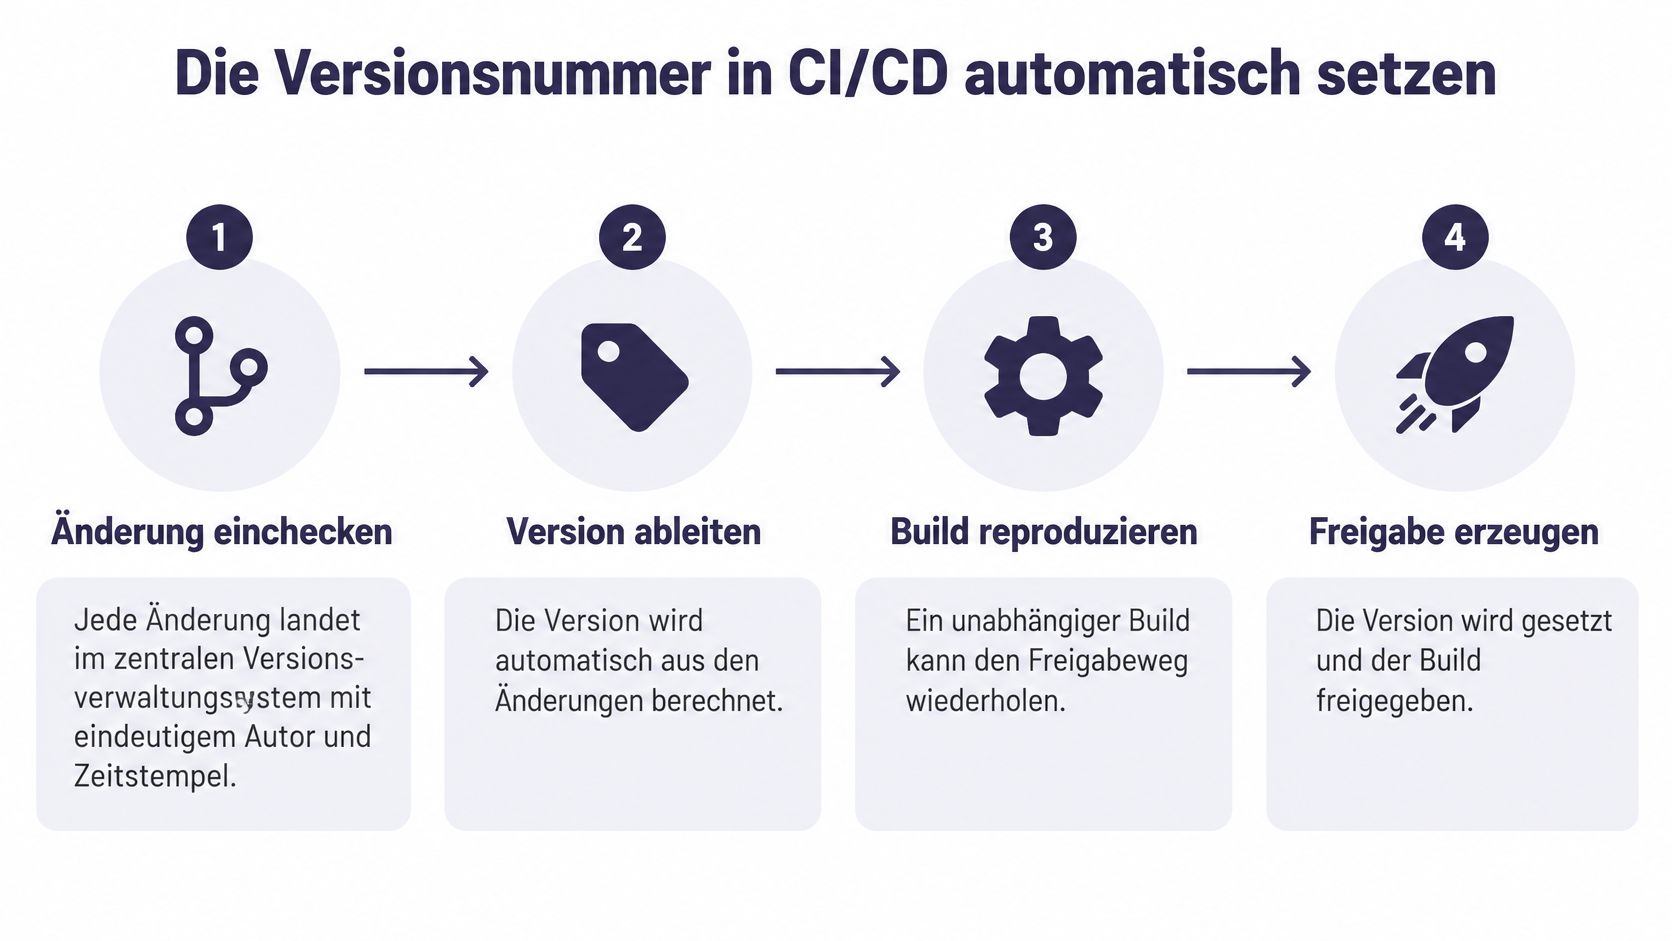
GitHub Actions, GitLab CI oder Jenkins sind mögliche Ausführungsorte für diese Schritte. Entscheidend ist nicht der Anbieter, sondern dass die Regeln im Repository liegen und ohne verstecktes Wissen ausführbar sind. Die Grundlagen der Continuous Integration helfen dabei, Prüfungen an jede relevante Änderung zu binden.
Unterscheiden Sie zwischen Build-Nachweis und Laufprotokoll. Eine aktuelle Laufnummer gehört in die Provenienz; wenn sie bei jedem Wiederholungsbuild unkontrolliert in die Binärdatei geschrieben wird, verändern sich die Bytes. Ebenso müssen Sie Zeitstempel, Archivierungsreihenfolgen und andere veränderliche Build-Eingaben kontrollieren.
Vergleichen Sie deshalb nicht nur Dateinamen, sondern die Hashes der erzeugten Artefakte. Untersuchen Sie Unterschiede, statt eine erfolgreiche Pipeline automatisch als Reproduzierbarkeitsnachweis zu behandeln.
Betriebsregel: Veröffentlichen Sie das geprüfte Artefakt weiter. Bauen Sie für die Produktion nicht beiläufig ein neues, nur gleich benanntes Paket.
Typische Bruchstellen sind manuelle Eingriffe auf Agenten, unversionierte Abhängigkeiten und Tags auf ungeprüften Quellständen. Sichern Sie außerdem Repository, relevante Konfigurationen und Wiederherstellungsinformationen außerhalb des primären Betriebsstandorts. Prüfen Sie die Wiederherstellung tatsächlich, denn Versionsverwaltung ersetzt kein Backup.
Fassen Sie Ihre Entscheidungen auf einer Seite zusammen, die Entwicklung, Produkt und Support gemeinsam freigeben. Das Dokument muss konkrete Streitfälle entscheiden können: Wer bewertet eine engere Validierung, wer darf einen Major-Sprung freigeben, und welche Nachweise fehlen bei einem gesperrten Release?
Halten Sie die öffentliche Strategie und ihre Startversion fest. Definieren Sie ausdrücklich, was 0.y.z in Ihrem Produkt bedeutet, wie Sie Release-Kandidaten behandeln und ob Build-Metadaten verpflichtend sind. Benennen Sie außerdem das Ökosystem, dessen Parser und Sortierregeln maßgeblich sind.
Verwenden Sie eine kurze Freigabe-Checkliste statt allgemeiner Qualitätsversprechen:
Erproben Sie die Richtlinie an einem echten, überschaubaren Fix. Lassen Sie das Team die Nummer berechnen, Release Notes schreiben und das Artefakt zweimal aus dem festgehaltenen Stand bauen. Stimmen die Hashes nicht überein, ist der Freigabeweg noch nicht ausreichend kontrolliert.
Nutzen Sie eine produktionsnahe Staging-Umgebung, um Installation, Migration und Rückweg zu testen. Bei verteilten Geräten kommen unterbrochene Verbindungen und verzögerte Updates hinzu; die Strategien für Firmware-Updates im IoT von ARIT Services GmbH sind dafür eine passende Vertiefung.
Wenn Ihnen für die Umsetzung Entwicklungskapazität fehlt, lässt sich die Arbeit in klar abgegrenzte Features zerlegen: Versionsableitung, Release-Manifest und Freigabeprüfungen. Unser featurebasiertes Entwicklungsmodell hält dabei die Kosten planbar, während sich das Produkt weiterentwickelt, ohne dass Sie sofort ein vollständiges internes Entwicklungsteam aufbauen müssen. Es eignet sich für Start-ups, MVPs, Prototypen und die laufende Feature-Entwicklung.
Bewerten Sie den Abschluss nicht anhand eines gekauften Tools oder eines verabschiedeten Dokuments. Fertig ist der Prozess, wenn eine zweite Person den freigegebenen Tag allein nachbauen und das Ergebnis eindeutig zuordnen kann. Damit wird aus einer Nummer ein belastbarer Vertrag zwischen Entwicklung, Betrieb und Kunden.
PandaNerds unterstützt Sie mit erfahrenen Senior-Entwicklern bei der Umsetzung Ihrer Release-Richtlinie, automatisierter Versionsableitung und überprüfbarer Build-Prozesse. Besuchen Sie PandaNerds und besprechen Sie anhand Ihres Repositorys, Ihrer Pipeline und eines konkreten Release-Problems, welche Umsetzungsschritte Sie als Nächstes angehen möchten.